ゼロトラストセキュリティの覚え方|3原則「か・さ・し(傘さし)」で新人研修に教える方法
 山崎講師
こんにちは。ゆうせいです。
新人研修や情報セキュリティ研修で「ゼロトラスト」を扱う機会が増えています。ところが、「誰も信頼しない」という言葉だけが先に広まり、受講者が「社員を疑うということですか」「製品を入れればゼロトラストになるのですか」と誤解したまま終わってしまうことがあります。
今回は、ゼロトラストの3つの原則を「か・さ・し(傘さし)」という覚え方で教える方法を紹介します。従来の境界型セキュリティとの違いと3原則を1枚にまとめた図と、受講者に取り組んでもらう練習問題も用意しました。
ゼロトラストとは何か
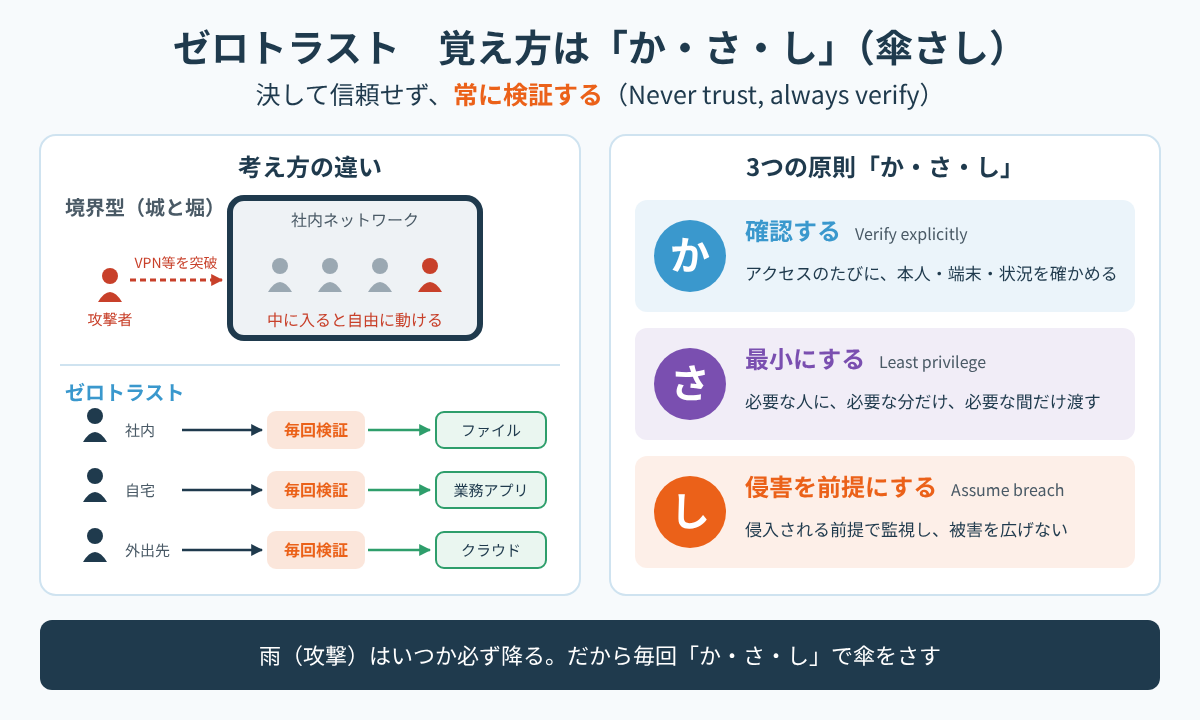
ゼロトラストは、「決して信頼せず、常に検証する(Never trust, always verify)」という考え方に基づくセキュリティの設計方針です。社内ネットワークの中にいるかどうかに関係なく、すべてのアクセスを毎回確認してから許可します。
ゼロトラストの代表的な定義として、米国国立標準技術研究所(NIST)が2020年8月に公開した文書 SP 800-207「Zero Trust Architecture」がよく参照されます。日本では、デジタル庁が2022年6月に「ゼロトラストアーキテクチャ適用方針」(DS-210)を公表し、政府情報システムにゼロトラストの考え方を取り入れる方針を示しています。
受講者に最初に伝えたいのは、ゼロトラストは特定の製品の名前ではなく、セキュリティを設計するときの考え方だという点です。「ゼロトラスト製品を1つ導入すれば完成する」というものではありません。
境界型セキュリティとの違い
境界型は「城と堀」
従来の主流だった境界型セキュリティは、城と堀にたとえられます。社内ネットワークという城の周りに、ファイアウォールなどの堀を築き、外からの侵入を防ぎます。
境界型の前提は、「城の中(社内ネットワーク)にいる人や端末は信頼できる」というものです。そのため、いったん城の中に入ると、多くの資源に自由にアクセスできてしまいます。
なぜ境界型だけでは守れなくなったのか
境界型だけでは守りにくくなった理由として、次の変化が挙げられます。
- クラウドサービスの利用拡大:守るべきデータや業務アプリが、城の外(クラウド)にも置かれるようになった
- テレワークの普及:社員が自宅や外出先など、城の外から業務を行うようになった
- 境界を突破する攻撃:VPN 機器の脆弱性を突くなどして城の中に入り込み、内部で被害を広げる攻撃が知られるようになった
- 内部からの不正や誤操作:城の中にいる人が、意図的または誤って情報を持ち出す場合がある
城の外で働き、城の外にデータを置くようになった以上、「城の中か外か」だけで信頼を判断する方法では不十分になりました。そこで、場所ではなく、アクセスの1回ごとに確認する考え方が求められるようになりました。
例え話で伝える
研修では、空港の保安検査にたとえると分かりやすくなります。空港では、空港の建物に入っただけでは飛行機に乗れません。保安検査で持ち物を確認し、搭乗口で搭乗券と本人を確認してから、ようやく乗れます。建物の中にいることは、信頼の理由になりません。
ゼロトラストも同じで、社内ネットワークにいることは信頼の理由にならず、アクセスのたびに確認を受けます。
練習問題1
次の運用は、境界型とゼロトラストのどちらの考え方に近いでしょうか。
(1) 社内 LAN に接続している端末からは、パスワードなしで共有フォルダを開ける
(2) 社内にいても自宅にいても、業務アプリを開くたびに多要素認証を求める
(3) VPN で社内ネットワークに接続できれば、すべての社内システムにアクセスできる
(4) OS の更新が済んでいない端末からは、クラウドのファイルにアクセスできない
解答と解説
(1) 境界型です。社内 LAN にいることだけを理由に、アクセスを許可しています。
(2) ゼロトラストです。場所に関係なく、アクセスのたびに本人を確認しています。
(3) 境界型です。城の入口(VPN)を通過した後は、中の資源に自由にアクセスできる状態です。VPN を使っていること自体が問題なのではなく、通過後の確認がないことが境界型の特徴です。
(4) ゼロトラストです。本人だけでなく、端末の状態も確認してからアクセスを許可しています。
3つの原則「か・さ・し」
ゼロトラストの考え方は、次の3つの原則に整理されることがよくあります。頭文字を取って「か・さ・し」と覚えます。
- か:確認する(Verify explicitly)
- さ:最小にする(Least privilege)
- し:侵害を前提にする(Assume breach)
「か・さ・し」は「傘さし」と読めます。「雨(攻撃)はいつか必ず降る。だから毎回、傘をさして身を守る」と伝えると、3つ目の「侵害を前提にする」まで含めて記憶に残りやすくなります。
なお、NIST SP 800-207 では、ゼロトラストの基本的な考え方を7つの原則(tenets)として示しています。研修では、まず3原則で全体像をつかみ、必要に応じて7つの原則に進む順番がおすすめです。
か:確認する
アクセスのたびに、本人・端末・状況を確かめてから許可するという原則です。一度ログインしたら終わりではなく、アクセスの1回ごとに判断します。
確認する内容の例は次のとおりです。
- 本人:パスワードに加えて、スマートフォンの認証アプリや生体認証を使う多要素認証で確かめる
- 端末:会社が管理している端末か、OS やウイルス対策ソフトが最新かを確かめる
- 状況:普段と違う国や時間帯からのアクセスではないかを確かめる
例え話としては、空港の保安検査と搭乗口のチェックがそのまま使えます。
さ:最小にする
アクセスの権限を、必要な人に、必要な分だけ、必要な間だけ与えるという原則です。最小権限の原則とも呼ばれます。
具体例は次のとおりです。
- 営業部の社員には営業部のフォルダだけを見せ、人事部のフォルダは見せない
- 管理者権限は、作業をする時間帯だけ一時的に与える
- 異動や退職をした社員のアカウントや権限を、すぐに削除する
例え話としては、ホテルのカードキーが分かりやすくなります。カードキーで開けられるのは自分の部屋と大浴場くらいで、他の客室は開けられません。チェックアウトの日を過ぎると使えなくなります。
し:侵害を前提にする
どれだけ対策をしても、いつかは侵入される可能性があるという前提で備える原則です。侵入を完全に防ぐことだけを目標にするのではなく、侵入されたときに早く気付き、被害を広げないことを重視します。
具体例は次のとおりです。
- アクセスのログを記録し、普段と違う動きがないかを常に監視する
- 不審な動きをした端末を、ネットワークから自動的に切り離す
- ネットワークを細かく区切り、1か所に侵入されても他の場所へ広がりにくくする
- データを暗号化し、盗まれても中身を読まれにくくする
例え話としては、船の防水区画が使えます。船の内部は壁でいくつもの区画に分かれており、1つの区画に水が入っても、他の区画には広がらないように作られています。
練習問題2
次の対策は、「か・さ・し」のどれに最も近いでしょうか。
(1) 新入社員には、研修期間中は研修用のフォルダだけにアクセスできる権限を与える
(2) クラウドの業務アプリにログインするとき、パスワードに加えて認証アプリの確認を求める
(3) 深夜に大量のファイルをダウンロードした端末を検知したら、自動的に通信を止める
(4) 会社が管理していない私物のパソコンからは、顧客データにアクセスさせない
解答と解説
(1) さ(最小にする)です。必要な範囲と期間に限って権限を与えています。
(2) か(確認する)です。多要素認証で本人を確かめています。
(3) し(侵害を前提にする)です。侵入や不正があることを前提に監視し、被害の拡大を止めています。
(4) か(確認する)です。端末が会社の管理下にあるかを確かめています。顧客データへのアクセスを絞っている点では「さ」の要素もあります。研修では、1つの対策が複数の原則に関係する場合があることも伝えてください。
ゼロトラストを支える主な仕組み
ゼロトラストは考え方ですが、実現するためにはさまざまな仕組みを組み合わせます。新人研修では、用語と「か・さ・し」のどれを支えるかをセットで紹介すると、用語の丸暗記を防げます。
- ID 管理と多要素認証(か):誰がアクセスしているかを確かめる仕組み。シングルサインオン(SSO)と組み合わせて使うことが多い
- 端末管理(か・し):会社の端末の状態を把握し、管理する仕組み。端末の不審な動きを検知して対応する EDR(Endpoint Detection and Response)もここに含まれる
- アクセス制御(さ):役割や状況に応じて、どの資源にアクセスできるかを決める仕組み
- ログの収集と分析(し):アクセスの記録を集め、異常を見つける仕組み。SIEM(Security Information and Event Management)と呼ばれる製品が使われることがある
- ZTNA(Zero Trust Network Access)や SASE(Secure Access Service Edge):社外からのアクセスも含めて、アクセスのたびに確認と制御を行うネットワークの仕組み
NIST SP 800-207 では、アクセスを許可するかどうかを判断する役割(ポリシー決定ポイント:PDP)と、その判断に従ってアクセスを通したり止めたりする役割(ポリシー実施ポイント:PEP)に分けて、ゼロトラストの構成を説明しています。空港にたとえると、PDP は搭乗の可否を決めるルールと判断、PEP は実際にゲートで止める係員にあたります。
練習問題3
社員がカフェのノートパソコンから、クラウドの業務アプリにアクセスする場面を考えます。ゼロトラストの考え方に沿って、アクセスが許可されるまでに確認・制御されることを「か・さ・し」に分けて説明してください。
解答例と解説
解答例は次のとおりです。
- か:多要素認証で本人を確認し、会社の管理端末で OS が最新であることを確認する。いつもと違う国からのアクセスではないかも確認する
- さ:確認が済んでも、その社員の担当業務に必要な画面とデータだけにアクセスさせる
- し:アクセスの記録を残して監視し、不審な操作があれば通信を止めたり、追加の認証を求めたりする
この問題は、知識を自分の言葉で説明できるかを確かめるためのものです。ペアで説明し合い、お互いの説明に抜けている原則がないかを確認させると効果的です。
受講者が誤解しやすい点
ゼロトラストを教えるときに、受講者が誤解しやすい点を整理します。
- 「社員を疑う」という意味ではない:人を疑うのではなく、場所や過去のログインだけで自動的に信頼する仕組み(暗黙の信頼)をなくすという意味です
- 製品を1つ入れれば完成するわけではない:複数の仕組みを組み合わせ、運用しながら改善していくものです
- 境界型の対策が不要になるわけではない:ファイアウォールなどの対策も、全体を構成する要素の1つとして使われ続けます
- 一度にすべてを切り替える必要はない:重要なシステムから段階的に取り入れるのが一般的です
確認問題
ゼロトラストについて、正しい説明を1つ選んでください。
- 社内ネットワークにいることだけを理由に、アクセスを許可しない
- ゼロトラスト対応の製品を1つ導入すれば、対策は完成する
- ゼロトラストを導入すると、ファイアウォールは不要になる
- 一度ログインした社員は、その日はすべての資源を利用できる
解答と解説
正解は 1 です。
- 1 は正しい説明です。場所を理由にした暗黙の信頼をなくし、アクセスのたびに確認するのがゼロトラストです
- 2 は誤りです。ゼロトラストは考え方であり、複数の仕組みの組み合わせと運用で実現します
- 3 は誤りです。ファイアウォールなどの境界の対策も、全体を構成する要素として使われ続けます
- 4 は誤りです。アクセスのたびに確認し、権限も必要な範囲に限るため、すべての資源を利用できるわけではありません
研修で教えるときの進め方
講師向けに、ゼロトラストを扱うときの進め方の一例を示します。
- 「社内ネットワークの中は安全だと思いますか」と問いかけ、受講者の考えを聞く
- 城と堀のたとえで境界型を説明し、クラウドやテレワークで前提が変わったことを示す
- 空港の例えで「場所は信頼の理由にならない」ことを伝え、練習問題1を解いてもらう
- 3原則を「か・さ・し(傘さし)」の覚え方で示し、例え話と具体例を対応させる
- 練習問題2で、対策と原則を結び付ける
- 主な仕組みを紹介した後、練習問題3をペアワークで説明し合う
- 誤解しやすい点を確認問題で押さえる
自社で使っているシステム(ログイン時の多要素認証や、権限の申請手続きなど)を例に挙げ、「どの原則に当たるか」を受講者に考えてもらうと、身近なルールの意味を理解するきっかけになります。
まとめ
- ゼロトラストは「決して信頼せず、常に検証する」という考え方で、特定の製品の名前ではない
- 境界型は「城の中は安全」という前提だが、クラウドとテレワークの普及で前提が崩れた
- 3原則は「か・さ・し(傘さし)」で覚える。か=確認する、さ=最小にする、し=侵害を前提にする
- ID 管理、端末管理、アクセス制御、ログ分析などの仕組みを組み合わせて実現する
- 社員を疑うという意味ではなく、暗黙の信頼をなくすという意味である
次の学習ステップとしては、多要素認証の種類(知識・所持・生体の3要素)と、最小権限を実現するアクセス制御の方式(役割ベースや属性ベースのアクセス制御)を学ぶ流れをおすすめします。「か」と「さ」を支える具体的な技術を理解すると、ゼロトラストの全体像がより具体的になります。
投稿者プロフィール
- 代表取締役
-
セイ・コンサルティング・グループ株式会社代表取締役。
岐阜県出身。
海外放浪の末、2000年創業、2004年会社設立。
IT企業向け人材育成研修歴業界歴20年以上。
すべての無駄を省いた費用対効果の高い「筋肉質」な研修を提供します!
この記事に間違い等ありましたらぜひお知らせください。
学生時代は趣味と実益を兼ねてリゾートバイトにいそしむ。長野県白馬村に始まり、志賀高原でのスキーインストラクター、沖縄石垣島、北海道トマム。高じてオーストラリアのゴールドコーストでツアーガイドなど。現在は野菜作りにはまっている。
最新の投稿
 山崎講師2026年11月14日パスキー認証の覚え方|「渡さない・覚えない・だまされない」で仕組みと安全な理由を教える方法
 山崎講師2026年11月14日ゼロトラストセキュリティの覚え方|3原則「か・さ・し(傘さし)」で新人研修に教える方法
 山崎講師2026年11月14日固有ベクトルの覚え方|「λ を代入して、1行目を 0 にする組を探す」と2×2の近道で教える方法
 山崎講師2026年11月14日内積の覚え方|「同じ番号どうし掛けて足す」で計算と図形の意味を教える方法