パスキー認証の覚え方|「渡さない・覚えない・だまされない」で仕組みと安全な理由を教える方法
 山崎講師
こんにちは。ゆうせいです。
パスワードに代わるログイン方法として、パスキー認証に対応するサービスが増えています。研修でパスキーを扱うと、受講者から「指紋の情報がサービスに送られて大丈夫なのか」「なぜパスワードより安全なのか」「スマートフォンをなくしたらどうなるのか」といった質問がよく出ます。
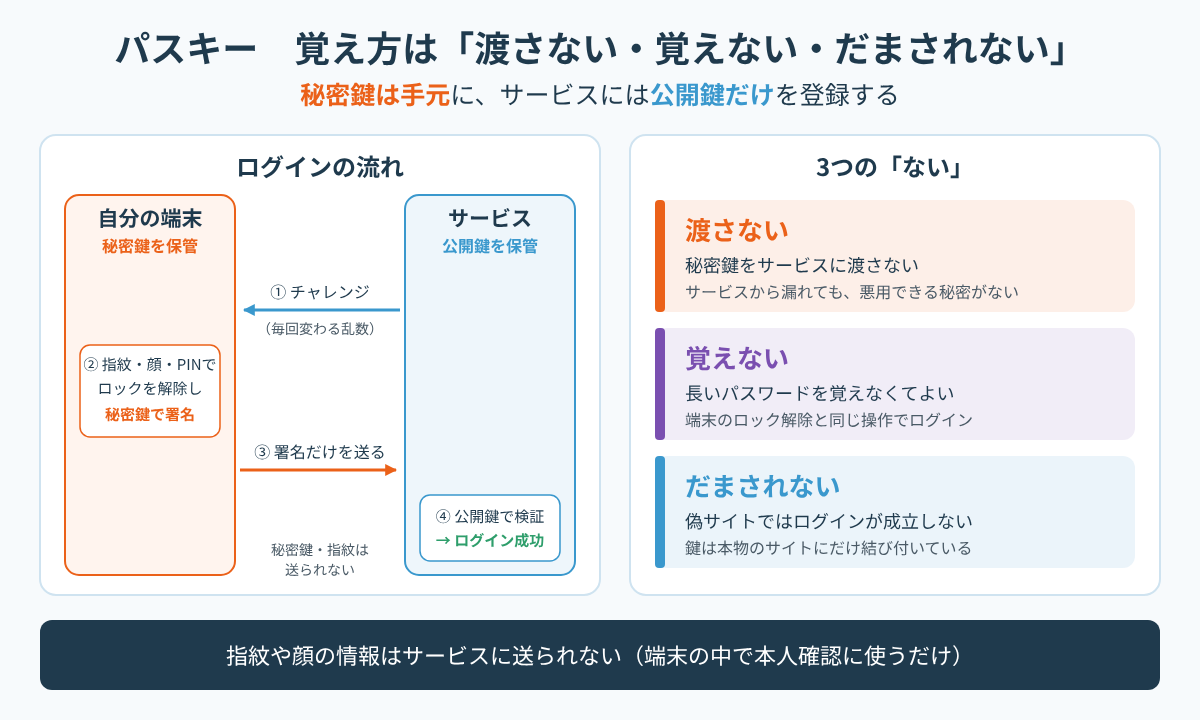
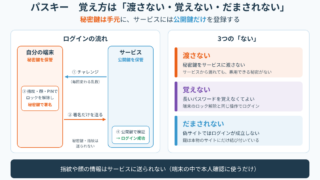
今回は、パスキーの特徴を「渡さない・覚えない・だまされない」という3つの「ない」で覚える方法を紹介します。ログインの流れと3つの「ない」を1枚にまとめた図と、受講者に取り組んでもらう練習問題も用意しました。
パスキーとは何か
パスキーは、パスワードの代わりに使うログインの仕組みです。FIDO Alliance(パスワードに頼らない認証の標準化を進める業界団体)が定める技術に基づいており、スマートフォンやパソコンのロックを解除するときと同じ操作(指紋、顔、PIN など)でログインできます。
パスワードとパスキーの違いは、次のように説明できます。
- パスワード:覚えて入力する文字列。利用者とサービスの両方が同じ秘密を持つ
- パスキー:端末に保管される秘密の鍵。端末のロック解除と同じ操作で使う。サービスは秘密を持たない
技術的には、パスキーは公開鍵暗号の「鍵ペア」を使います。FIDO2 と呼ばれる標準(ブラウザー側の WebAuthn と、端末やセキュリティキーとの通信を定める CTAP)が土台になっています。
パスキーの仕組み
鍵ペアの役割
パスキーの仕組みを理解するには、2種類の鍵の役割を押さえることが大切です。
- 秘密鍵:利用者の手元で保管する鍵。署名(本人であることの証明)を作るために使う。外部に渡してはいけない
- 公開鍵:サービスに登録する鍵。署名が本物かどうかを確かめるために使う。他人に知られても問題ない
秘密鍵で作った署名は、対応する公開鍵でしか正しく検証できません。この性質を利用して、秘密鍵そのものを送らずに「秘密鍵を持っていること」を証明します。
研修では、印鑑と印鑑証明にたとえると伝わりやすくなります。印鑑(秘密鍵)は本人だけが持ち、役所には印影の登録(公開鍵)だけをしておきます。書類に押された印影を登録と照らし合わせれば、印鑑そのものを見せなくても本人の印鑑だと確かめられます。
登録の流れ
サービスにパスキーを登録するときは、次の流れになります。
- 端末の中で、そのサービス専用の鍵ペア(秘密鍵と公開鍵)を作る
- 公開鍵だけをサービスに送って登録する
- 秘密鍵は手元で保管する
サービスごとに別の鍵ペアを作るため、1つのサービスの鍵が他のサービスで使い回されることはありません。
ログインの流れ
ログインするときは、次の流れになります。
- サービスが、チャレンジと呼ばれる毎回変わるランダムな値を端末に送る
- 利用者が、指紋・顔・PIN などで端末のロックを解除する
- 端末が、秘密鍵を使ってチャレンジに署名し、署名だけをサービスに送る
- サービスが、登録済みの公開鍵で署名を検証し、正しければログインを許可する
チャレンジは毎回変わるため、過去の署名を盗み見て再利用しても、次のログインには使えません。
指紋や顔の情報はどこへ行くのか
受講者が最も気にするのが、生体情報の扱いです。パスキーで使う指紋や顔の情報は、端末の中でロック解除のために使われるだけで、サービスには送られません。サービスが受け取るのは、端末で本人確認が済んだという結果と、秘密鍵で作った署名です。
研修では、「指紋はスマートフォンの鍵を開けるために使うだけで、サービスに届くのは秘密鍵で押したはんこ(署名)だけ」と説明すると、不安を解消しやすくなります。
練習問題1
パスキーでログインするとき、端末からサービスに送られるものを、次からすべて選んでください。
(1) 秘密鍵
(2) チャレンジに対する署名
(3) 指紋の画像や特徴の情報
(4) パスワード
解答と解説
正解は (2) だけです。
- (1) 秘密鍵は手元で保管し、サービスには送りません。送るのは秘密鍵で作った署名です
- (2) 署名は送ります。サービスは公開鍵で署名を検証します
- (3) 指紋の情報は端末の中でロック解除に使うだけで、送られません
- (4) パスキーではパスワードを使いません
公開鍵は、ログインのときではなく登録のときにサービスへ送ります。登録とログインの流れを混同していないかも、答え合わせのときに確認してください。
3つの「ない」で覚える
パスキーがパスワードより安全で便利な理由は、3つの「ない」で覚えられます。
渡さない
秘密鍵をサービスに渡さないという特徴です。
パスワードの場合、サービスもパスワード(またはパスワードから作った値)を保管しています。サービスから情報が漏えいすると、その情報を使って不正ログインされる危険があります。
パスキーの場合、サービスが保管しているのは公開鍵だけです。公開鍵は他人に知られても署名を作れないため、サービスから公開鍵が漏えいしても、それだけでは不正ログインに使えません。
覚えない
長く複雑なパスワードを覚えなくてよいという特徴です。
パスワードは、覚えやすい短い文字列にしたり、複数のサービスで使い回したりしがちです。使い回したパスワードが1つのサービスから漏れると、他のサービスにも次々と不正ログインされる危険があります(パスワードリスト攻撃)。
パスキーでは、端末のロック解除と同じ操作でログインするため、覚える文字列がありません。また、サービスごとに別の鍵ペアを作るため、使い回しも起きません。
だまされない
偽サイトに誘導されても、ログインが成立しないという特徴です。この性質をフィッシング耐性と呼びます。
パスワードは、本物そっくりの偽サイトに入力すると、そのまま盗まれてしまいます。パスキーは、登録したときのサイトのドメイン(例:example.com)に結び付けて作られます。そのため、見た目が同じでもドメインが異なる偽サイトでは、端末がパスキーを使わず、ログインが成立しません。
利用者が偽サイトだと気付かなくても、仕組みの側で防げる点が、パスワードとの大きな違いです。
練習問題2
次の場面で、パスキーのどの「ない」が役立っているでしょうか。「渡さない・覚えない・だまされない」から選んでください。
(1) 銀行を名乗るメールのリンクから、本物そっくりのサイトを開いてしまったが、ログインはできなかった
(2) 利用している通販サイトが不正アクセスを受け、登録情報が流出したが、自分のアカウントには不正ログインされなかった
(3) 新しく登録した10個のサービスすべてに、別々のパスワードを考えなくてもログインできた
解答と解説
(1) だまされない です。パスキーは本物のサイトのドメインに結び付いているため、偽サイトではログインが成立しません。
(2) 渡さない です。サービスが保管していたのは公開鍵だけなので、流出した情報から不正ログインはできません。
(3) 覚えない です。サービスごとに端末が自動で鍵ペアを作るため、利用者が文字列を考えたり覚えたりする必要がありません。
同期パスキーと端末固定パスキー
パスキーには、保管の方法によって大きく2つの種類があります。
- 同期パスキー:クラウドのサービス(スマートフォンや OS のアカウントなど)を通じて、同じ利用者の複数の端末で使えるようにしたパスキー
- 端末固定パスキー(デバイスバウンドパスキー):1つの端末やセキュリティキーの中だけにあり、外に出ないパスキー
同期パスキーは、機種変更や端末の紛失のときにも別の端末でログインできるため、個人向けのサービスで使いやすい形です。一方で、安全性が同期に使うクラウドのアカウントの守り方に左右されるため、企業で高い安全性が求められる場面では、端末固定のパスキー(セキュリティキーなど)を選ぶ考え方もあります。
研修では、「どちらが正解」ではなく、利用する場面に応じて選ぶものだと伝えてください。
受講者がつまずきやすい点
- 「指紋がサービスに登録される」と思い込む:指紋は端末の中だけで使われます
- 「公開鍵が漏れたら危険」と思い込む:公開鍵は知られても問題ない鍵です。危険なのは秘密鍵が他人の手に渡ることです
- 「パスキーにすれば何もしなくてよい」と思い込む:端末のロック解除の方法(PIN など)を推測されにくくすることや、同期に使うアカウントを守ることは引き続き重要です
練習問題3
社員から「スマートフォンをなくしたら、パスキーでログインしていたサービスに入れなくなりますか」と質問されました。同期パスキーと端末固定パスキーの違いを踏まえて、どのように答えればよいでしょうか。
解答例と解説
解答例は次のとおりです。
- 同期パスキーの場合:同じアカウントで使っている別の端末(パソコンなど)にもパスキーが同期されていれば、そちらからログインできます。なくしたスマートフォンは、遠隔でロックや初期化を行います
- 端末固定パスキーの場合:その端末にしか鍵がないため、なくすとそのパスキーは使えません。あらかじめ予備のセキュリティキーなど、複数の認証手段を登録しておくことが大切です
- どちらの場合も:サービスごとに用意されたアカウント回復の手順を確認しておきます
この問題は、知識を利用者向けの説明に置き換える練習です。情報システム部門やヘルプデスクを担当する受講者には、特に役立つ問いになります。
確認問題
パスキー認証について、正しい説明を1つ選んでください。
- ログインのたびに、秘密鍵をサービスに送って照合する
- 指紋の情報をサービスに登録し、ログイン時に照合する
- サービスから公開鍵が漏れると、すぐに不正ログインされる
- 見た目が同じ偽サイトでは、ログインが成立しない
解答と解説
正解は 4 です。
- 1 は誤りです。秘密鍵は手元で保管し、サービスに送るのは署名だけです
- 2 は誤りです。指紋は端末の中でロック解除に使うだけで、サービスには送られません
- 3 は誤りです。公開鍵だけでは署名を作れないため、不正ログインには使えません
- 4 は正しい説明です。パスキーは登録したサイトのドメインに結び付いているため、偽サイトでは使われません
研修で教えるときの進め方
講師向けに、パスキーを扱うときの進め方の一例を示します。
- 「パスワードを使い回したことがありますか」と問いかけ、パスワードの弱点を受講者自身に挙げてもらう
- 印鑑と印鑑証明のたとえで、秘密鍵と公開鍵の役割を説明する
- 登録とログインの流れを図で示し、練習問題1で何が送られるかを確認する
- 「渡さない・覚えない・だまされない」の3つの「ない」を示し、練習問題2で場面と結び付ける
- 同期パスキーと端末固定パスキーの違いを説明し、練習問題3をペアで話し合う
- 確認問題で、誤解しやすい点を押さえる
可能であれば、受講者が普段使っているサービスでパスキーの設定画面を見せると、身近な技術として理解が深まります。ただし、研修中に個人のアカウントで設定を変更させる場合は、事前に会社の方針を確認してください。
まとめ
- パスキーは、端末のロック解除と同じ操作でログインする、パスワードに代わる仕組み
- 秘密鍵は手元に、サービスには公開鍵だけを登録し、ログイン時は署名だけを送る
- 指紋や顔の情報は端末の中で使うだけで、サービスには送られない
- 特徴は「渡さない・覚えない・だまされない」の3つの「ない」で覚える
- 同期パスキーと端末固定パスキーがあり、利用する場面に応じて選ぶ
次の学習ステップとしては、公開鍵暗号とデジタル署名の仕組みを学ぶ流れをおすすめします。パスキーで使っている「秘密鍵で署名し、公開鍵で検証する」という考え方は、HTTPS の証明書や電子契約など、多くのセキュリティ技術の土台になっています。
投稿者プロフィール
- 代表取締役
-
セイ・コンサルティング・グループ株式会社代表取締役。
岐阜県出身。
海外放浪の末、2000年創業、2004年会社設立。
IT企業向け人材育成研修歴業界歴20年以上。
すべての無駄を省いた費用対効果の高い「筋肉質」な研修を提供します!
この記事に間違い等ありましたらぜひお知らせください。
学生時代は趣味と実益を兼ねてリゾートバイトにいそしむ。長野県白馬村に始まり、志賀高原でのスキーインストラクター、沖縄石垣島、北海道トマム。高じてオーストラリアのゴールドコーストでツアーガイドなど。現在は野菜作りにはまっている。
最新の投稿
 山崎講師2026年11月14日パスキー認証の覚え方|「渡さない・覚えない・だまされない」で仕組みと安全な理由を教える方法
 山崎講師2026年11月14日ゼロトラストセキュリティの覚え方|3原則「か・さ・し(傘さし)」で新人研修に教える方法
 山崎講師2026年11月14日固有ベクトルの覚え方|「λ を代入して、1行目を 0 にする組を探す」と2×2の近道で教える方法
 山崎講師2026年11月14日内積の覚え方|「同じ番号どうし掛けて足す」で計算と図形の意味を教える方法